公開:2026-08-09 更新:--
Azure を完全に削除する
目次
※ 1. と 2. は前後しても大丈夫です。
Azure リソースを全て削除する
-
Azure Portal にサインインします。
▶ portal.azure.com -
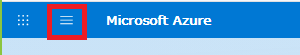
「≡」をクリックしてください。
-
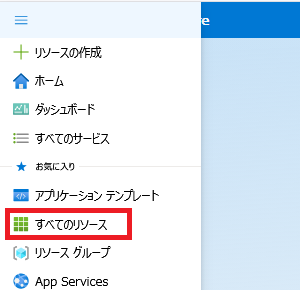
[すべてのリソース]をクリックしてください。
-
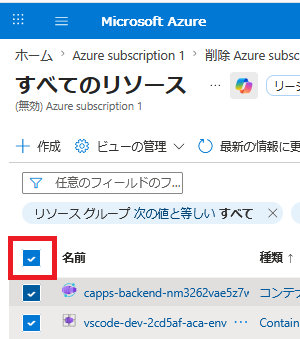
リソースすべてにチェックを入れてください。
-
[削除] をクリックしてください。
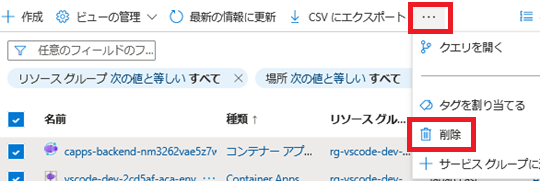
-
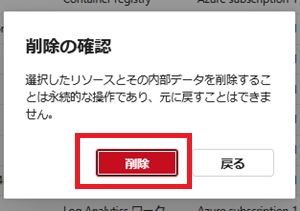
[削除] と入力し [削除] ボタンをクリックしてください。
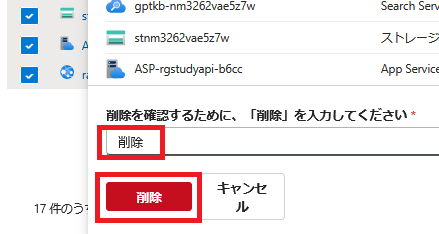
-
[削除] ボタンをクリックしてください。
Azure サブスクリプションを取り消す
-
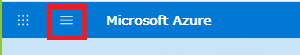
「≡」をクリックしてください。
-
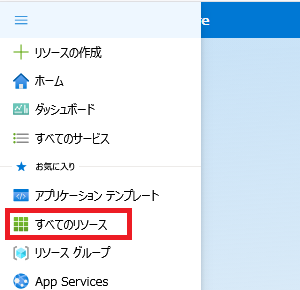
[すべてのリソース]をクリックしてください。
-
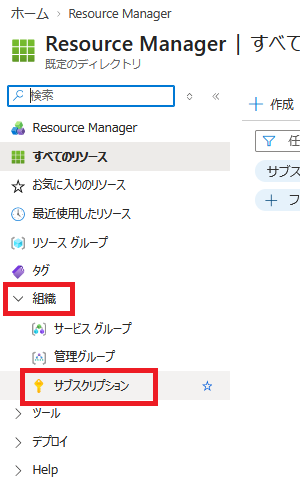
[組織] の項目を展開して [サブスクリプション] をクリックしてください。
-
対象のサブスクリプションをクリックしてください。
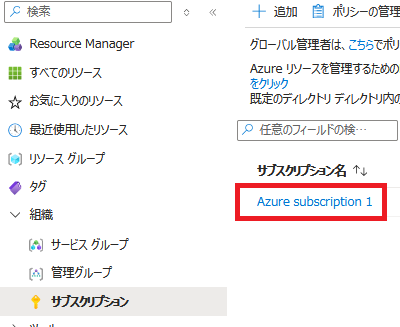
-
[サブスクリプションの取り消し]をクリックしてください。
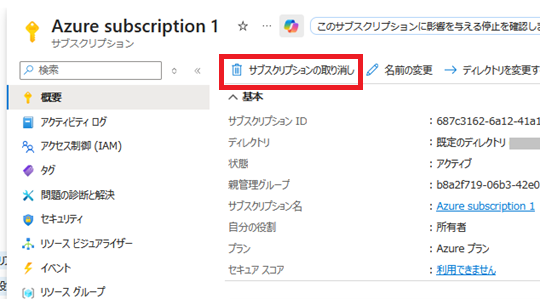
-
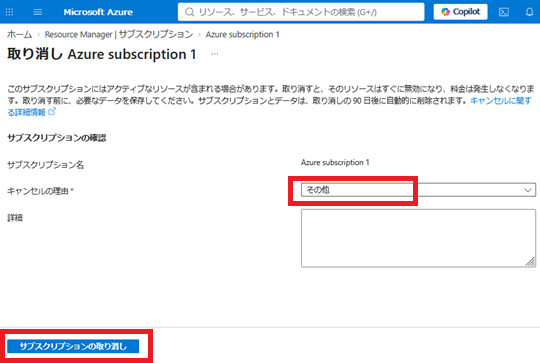
適当な理由を選択して、[サブスクリプションの取り消し]をクリックしてください。
-
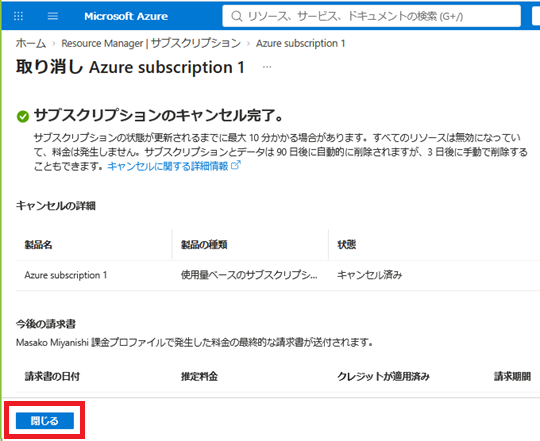
[閉じる] をクリックしてください。
-
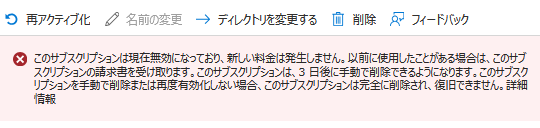
サブスクリプションが無効になりました。サブスクリプションを削除するには 3 日待つ必要があります。
Azure サブスクリプションを削除する
-
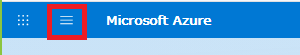
「≡」をクリックしてください。
-
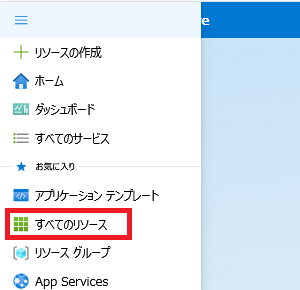
[すべてのリソース]をクリックしてください。
-
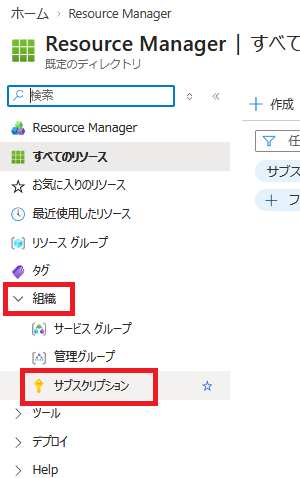
[組織] の項目を展開して [サブスクリプション] をクリックしてください。
-
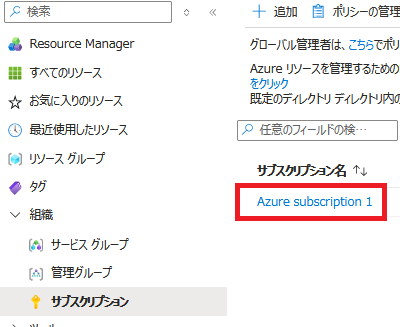
対象のサブスクリプションをクリックしてください。
-
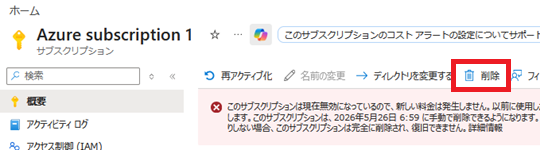
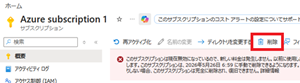
[削除] をクリックしてください。
-
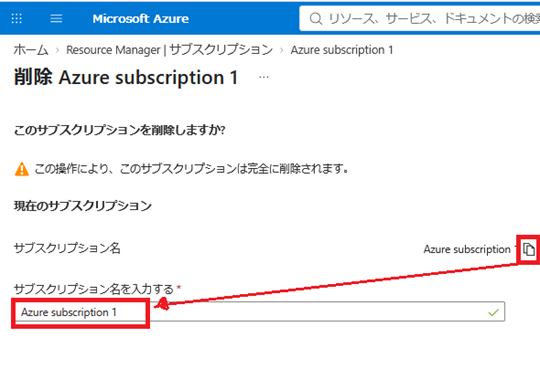
現在のサブスクリプションのサブスクリプション名をコピーし、[サブスクリプション名を入力する] にコピペしてください。
-
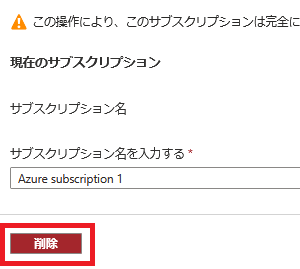
[削除] ボタンをクリックしてください。
-
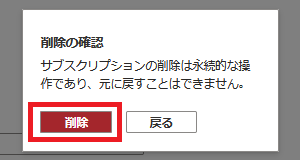
[削除] ボタンをクリックしてください。
-
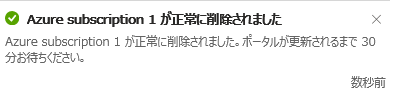
[✕] をクリックしてポップアップを閉じてください。
クレジットカード情報を削除する (サブスクリプション解約後に実行可能)
-
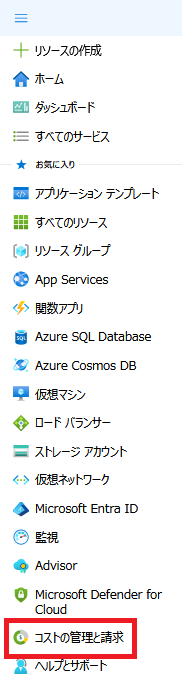
「≡」をクリックしてください。
-
[コストの管理と請求]をクリックしてください。
-
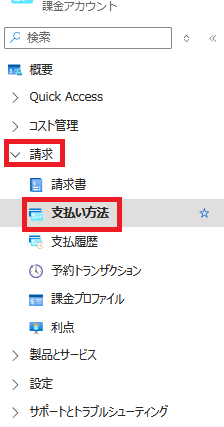
[請求] の項目を展開して [支払い方法] をクリックしてください。
-
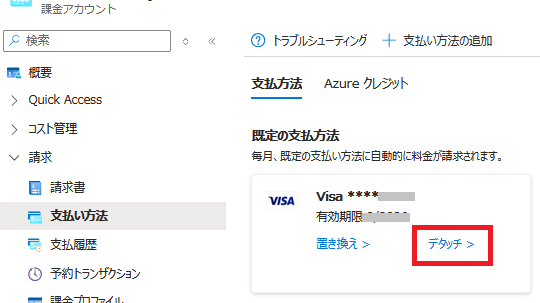
[デタッチ] をクリックしてください。これでクレジットカード情報は Azure から削除されました。
クレジットカード情報を削除せずにテナント削除をしてしまっても Azure は PCI DSS 完全準拠のため後日、クレジットカード情報は自動削除されます。
Microsoft Azure は PCI DSS (クレジットカード情報を取り扱うすべての企業が守るべき、国際的なデータセキュリティ基準)
レベル 1 サービスプロバイダーです。
Azure は PCI DSS に完全準拠しており、自社でカード情報を取り扱っています(保存・処理・通過させる)。
PCI DSSの「レベル1」(= 外部監査、訪問審査必須) に準拠している企業は、非常に厳格なデータ保持・破棄のルールに従っているため、
不要になったカード情報を保持し続けることはルール上許されません。
具体的に Azure が、テナント削除から何日間クレジットカード情報を一時保持しているか不明ですが、外部監査の間隔が 1 年なので、
とりあえずテナント削除から 1 年以内にカード情報は自動削除されます。
- [Company Name] に [Microsoft Azure] と入力して検索実行
Visa Global Registry of Service Providers
テナントを削除する
-
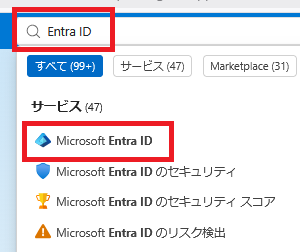
検索窓に [Entra ID] と入力し [Microsoft Entra ID] 選択クリックしてください。
-
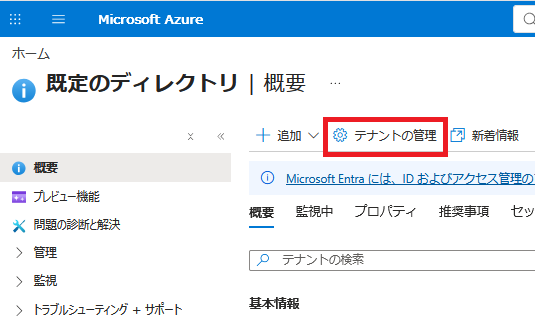
[テナントの管理] をクリックしてください。
-
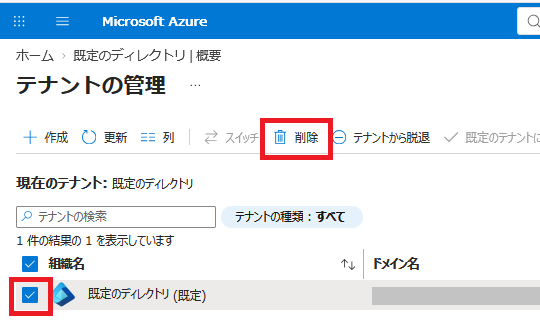
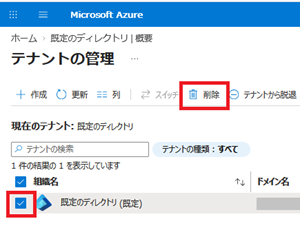
対象のテナントにチェックを入れ [削除] をクリックしてください。
-
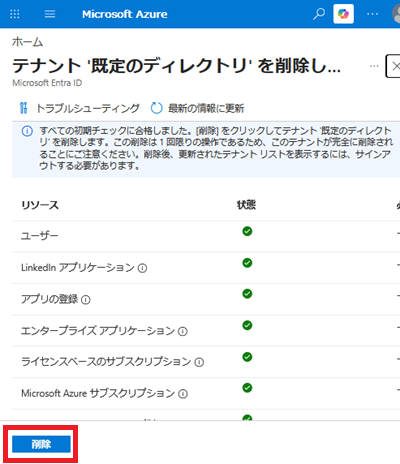
[削除] ボタンをクリックしてください。
-
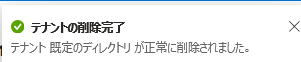
[✕] をクリックしてポップアップを閉じてください。
-
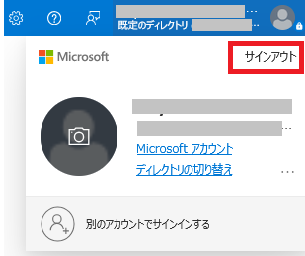
Azure Portal からサインアウトしてください。これで Azure を全て削除する流れは完了です。
⇧