公開:2026-06-24 更新:--
Microsoft、AWS、Google 利用企業が知るべき米国クラウドの法的リスク
ECHA が Azure WAF を使っているのを見つけてしまった
最近、システム系の記事ばかり書いておりますが、本当はケミカルマテリアル系の法規制対応が主軸のサイトです。
REACH 系の記事を書き忘れてたな、と思いだし EU の公的専門機関である ECHA の REACH 規則の SVHC 一覧を確認するために以下の URL にアクセスしたところ、
なんと「Azure WAF」が出現!
▶
https://echa.europa.eu/candidate-list-table
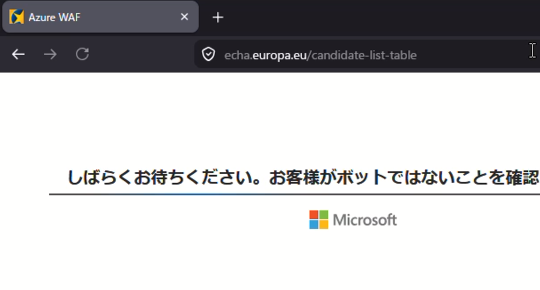
Azure は米国籍の Microsoft のため「米国 CLOUD Act (米国クラウド法)」の制限があります。 米国クラウド法は、EU 圏の GDPR と矛盾する法律です。
本記事では、システム担当者ならびに法務部が把握しておくべき法律、 米国クラウド法、 GDPR 、そして「主権クラウド」について解説したいと思います。
GDPR とは EU / EAA 圏内在住の個人のプライバシーを守る法律
- GDPR とは、General Data Protection Regulation、一般データ保護規則です。2018年5月25日に施行されました。
- EU と EAA (アイスランド・ノルウェー・リヒテンシュタイン) に在住する個人のプライバシーと個人データを守るための法律です。
- EU と EAA に在住する個人データを扱う企業は、EU と EAA の圏外企業であっても対象になります。
- EU/EAA に企業拠点が無くても、そこの在住者にサービスを提供していたり、Cookie や広告トラッキングを行っていれば GDPR 適用となります。
- GDPR では、たとえ EU政府であっても個人データに勝手にアクセスできません。
例外として、刑事捜査などの「正当な法的根拠」がある場合のみ、最小限の範囲で EU政府は企業データにアクセスできます。
GDPR は、企業側としては対応が苦しいでしょうが、EU/EAA 圏に生きる人間にとってはしっかりと個人のプライバシーを守ってくれる最高の法律です。
米国の 4 つの法律 : CLOUD Act / FISA 702 / Patriot Act / NSL(国家安全保障書簡)
法律定義 / 実務上危険度
| 名称 | CLOUD Act | FISA Section 702 | USA PATRIOT Act | NSL(国家安全保障書簡) |
|---|---|---|---|---|
| 法律定義 | 米国の管轄に服する事業者が保有・管理・支配する電子データは、保存場所が国外でも提出命令の対象 | 米国の通信事業者に対し、外国情報収集のため外国人の通信データ提供を命令 | 捜査・情報収集法を包括的に改正した法律 | FBI が裁判所なしで加入者情報・通信記録などの非コンテンツ情報を要求 |
| 実務上危険度 | 保存場所ではなく“支配権”が基準。Microsoft/AWS が鍵を持つ限り、日本/EU/アジアのデータも対象。FISA702・NSLと組み合わせて使われる。 | “米国内にいる外国人”ではなく、米国企業が扱う外国人データは世界中どこでも対象になり得る。Schrems II 判決で問題化。 | 現在は影響弱め。主役は CLOUD Act と FISA702。 | 秘密命令(gag order)により、企業は命令を受けたことを顧客に通知できない。CLOUD Act と併用される。 |
| 備考 | 企業が鍵分離 (Double Key Encryption) を導入した理由となる法律 | Azure/AWS/Google の通信は全部対象になり得る | メタデータ取得が中心 |
秘密保持
「秘密保持」とは、主として、米国政府・捜査機関または裁判所が、 データ提出命令を受け取ったクラウド事業者・通信事業者・金融機関などに対し、顧客や第三者へ命令の存在を知らせないよう求めることを指します。
| 名称 | CLOUD Act | FISA Section 702 | USA PATRIOT Act | NSL(国家安全保障書簡) |
|---|---|---|---|---|
| 誰が | 米国政府が申請し、通常は裁判所が命令 | 米国司法長官・国家情報長官による制度運用とFISA裁判所の監督の下、米国政府 | 規定ごとに政府機関または裁判所 | FBIなどの権限ある政府機関 |
| 誰に対して | データ提出要求を受けたクラウド・通信事業者 | 指示を受けた電子通信サービス事業者 | 情報提出要求を受けた企業・機関 | NSLを受領した通信事業者、金融機関、信用調査機関など |
| 何を秘密にさせるか | 令状・命令・捜査の存在を顧客や対象者へ通知しないこと | 政府から指示を受けた事実、対象、取得方法などを外部へ開示しないこと | 命令や調査の存在。規定により範囲が異なる | NSLを受け取った事実や、政府が特定情報を要求した事実を対象者・顧客等へ知らせないこと |
| 備考 | CLOUD Act自体が、一律に事業者へ秘密保持義務を課すわけではありません。CLOUD Actにより国外保存データを求める場合でも、実際にはStored Communications Actなどに基づく令状、裁判所命令、召喚状が使用されます。その際、米国政府が裁判所へ申請し、裁判所が事業者に対して、「この命令を受けたことを顧客・契約企業・データ本人へ通知してはならない」という非開示命令を付ける場合があります。 | 米国政府が米国の電子通信サービス事業者に対して、外国情報収集への協力を指示します。事業者は、政府から指示を受けた事実、具体的な対象者、検索条件、取得方法などを自由に顧客へ通知できません。ただし、企業は政府要求の総件数などを、一定の集計幅や期間遅延を付けた透明性報告書で公表できる場合があります。 | 事業者に対する顧客等への通知禁止は規定ごとに異なる。パトリオット法は2001年に制定された広範な改正法であり、複数の機関・分野に関係し、内容も、電子監視/捜索/情報共有/マネーロンダリング対策/テロ資金対策/移民・国境管理など多岐にわたる。 | FBIなどが、NSLを受領した通信会社・金融機関等に対して、NSLを受け取った事実を顧客や調査対象者へ知らせないよう要求します。FBIなどが、開示によって国家安全保障への危険、捜査妨害、外交関係への悪影響、人の生命・身体への危険などが生じ得ると判断し、必要性を個別に認定した場合に付されます。受領者は、弁護士や履行に必要な職員には伝えられ、裁判所へ異議を申し立てることもできます。 |
CLOUD Act (米国クラウド法) とは、米国外の保存データにも米国が干渉できる法律
米国クラウド法は、米国管轄下の事業者が保有・管理・支配する場合、保存先が米国以外でも提出対象になり得ます。
CLOUD Act / FISA 702 / Patriot Act / NSL(国家安全保障書簡)の 4 制度のうち、CLOUD
Actだけが「国外保存データへの適用」を正面から明確化した法律になります。
EU の GDPR と米国クラウド法の矛盾
- GDPR は、EU政府であっても正当な理由がない限り個人データにアクセスできない
- 米国クラウド法は、米国が EU 圏内の個人データにアクセスできる
この矛盾は最終的に、「米国の個人データ保護は EU の水準に達しない。EU 圏で米国クラウドを使う場合は追加的保護措置が必要」という内容の判断が下されています (Schrems II 判決) 。
▶
欧州司法裁判所Schrems II事件判決が越境データ流通に与える影響の考察―我が国の推進するDFFT構想への影響を中心にして―
出典:独立行政法人経済産業研究所 (2021 年)
EU 主権クラウド (EU Sovereign Cloud)
主権クラウドとは、データやシステムの主権を自国で管理できるクラウドという意味です。EU 主権クラウドの他にも、中国の主権クラウド等も存在します。
EU 主権クラウドは、EU圏外の外国企業によるデータ支配を防ぎ、欧州市民のプライバシーと企業データを保護することを目的としています。
比較として、中国の主権クラウドは、政府主導により自国のデータやITシステムを管理・保護しています。 中国国外からのアクセスや外国の法規制(米国クラウド法)による干渉を強力に排除します。
Microsoft、AWS、Google 各社の EU 主権クラウド対応
| Microsoft Sovereign Cloud / EU Data Boundary | AWS European Sovereign Cloud | Google Sovereign Cloud / S3NSs | |
|---|---|---|---|
| 提供状況 | EU Data Boundaryは2025年2月に最終段階完了。Sovereign Public Cloud機能は2025~2026年に順次提供 | 2026年1月一般提供開始 | CRYPT3NSは2023年一般提供開始、PREMI3NSは2025年10月一般提供開始、2025年12月にSecNumCloud 3.2取得 |
| 主権モデル | 既存Azure欧州リージョンに主権管理を追加するPublic Cloud型。Private Cloud、National Partner Cloudも提供 | 通常AWSとは別パーティションの独立クラウド | S3NS等の現地法人運用型、GDC型、通常GCPへの主権制御追加型など複数 |
| データ所在地 | 対象顧客データ・個人データを原則EU・EFTA域内で保存・処理。サービス別例外あり | 顧客データと顧客作成のIAM・設定・ラベル等のメタデータをEU内に保持する設計 | PREMI3NSはフランス国内で運用。CRYPT3NSはデータ所在地管理とS3NSによる暗号統制を追加 |
| 運用統制 | 特定の域外リモートアクセスを欧州居住のData Guardianが承認・監視。全運用者がEU国籍者という意味ではない | EU内の認定スタッフが管理。EU市民のみの運用体制へ段階移行中 | PREMI3NSはS3NSが暗号、ID、監視、運用、サポートを担当 |
| 域外法リスク低減 | データ境界、鍵管理、アクセス承認、監査で低減。ただし域外法の適用可能性を完全には排除しない | 法人、パーティション、運用、技術基盤を大幅に分離。ただし域外法リスクがゼロとは断定できない | PREMI3NSはフランス法人運用とSecNumCloud認定により構造的に低減。CRYPT3NSは外部鍵管理・アクセス承認中心 |
| 鍵管理 | CMK、Managed HSM、External Key Management等。DKEは主にMicrosoft 365の特定用途向け | AWS KMSをEU内で提供。外部鍵ストア等は個別の対応状況を確認 | S3NS運用のThales EKMS等により、顧客承認を伴う鍵・アクセス統制 |
| AI | Azure AI / Azure OpenAIを欧州リージョンで利用可能。処理場所・機能はサービス別確認 | Amazon Bedrock、Amazon SageMaker等を一般提供開始時から提供。モデル・機能はリージョン別確認 | S3NS型とGDC air-gappedは別物。GDC air-gappedではVertex AI・Geminiを隔離環境で提供可能 |
| 特徴 | 既存Microsoft環境との統合性が高い | 通常AWSからのパーティション分離と運用自律性が明確 | 現地法人運用、外部鍵統制、air-gappedなど複数モデルを選択可能 |
日本は主権クラウドが無い
米国企業が保有・管理・支配するデータについて、米国の適法な手続により、
日本政府や本人への通知なしで日本の個人データが米国政府へ提出される恐れが存在します。
個人データを保護するためには、法令上の義務を履行するだけでなく、自社のリスク評価に基づいた技術的・組織的な安全管理措置を講じる必要があります。
個人データの保存および処理について、自社で採用できる防衛策として、例えば次の方法が挙げられます。- 日本国内事業者サービスを利用
日本国内でデータを管理・運用し、海外事業者や海外拠点からのアクセス、海外への再委託等が適切に制限されている国内事業者のサービスを利用する。 - 日本国内事業者サービス利用を前提とした、マルチクラウド構成にする
個人データは国内事業者が管理・運用するクラウド環境に保存し、米国系クラウドサービスでは、個人を識別できず、 元の個人データに復元できないよう適切に加工した情報のみを処理するマルチクラウド構成とする。 - 自社管理オンプレミス環境の利用を前提とした、ハイブリッドクラウド構成にする
個人データは自社管理のオンプレミス環境に保存し、米国系クラウドサービスでは、個人を識別できず、 元の個人データに復元できないよう適切に加工した情報のみを処理するハイブリッドクラウド構成とする。
⇧